数据安全不是买一堆工具,而是要形成"看得见资产、管得住权限、防得住风险、留得下证据"的闭环。本文给出以 AI 为引擎的数据安全一体化平台建设思路、架构分层与落地顺序。
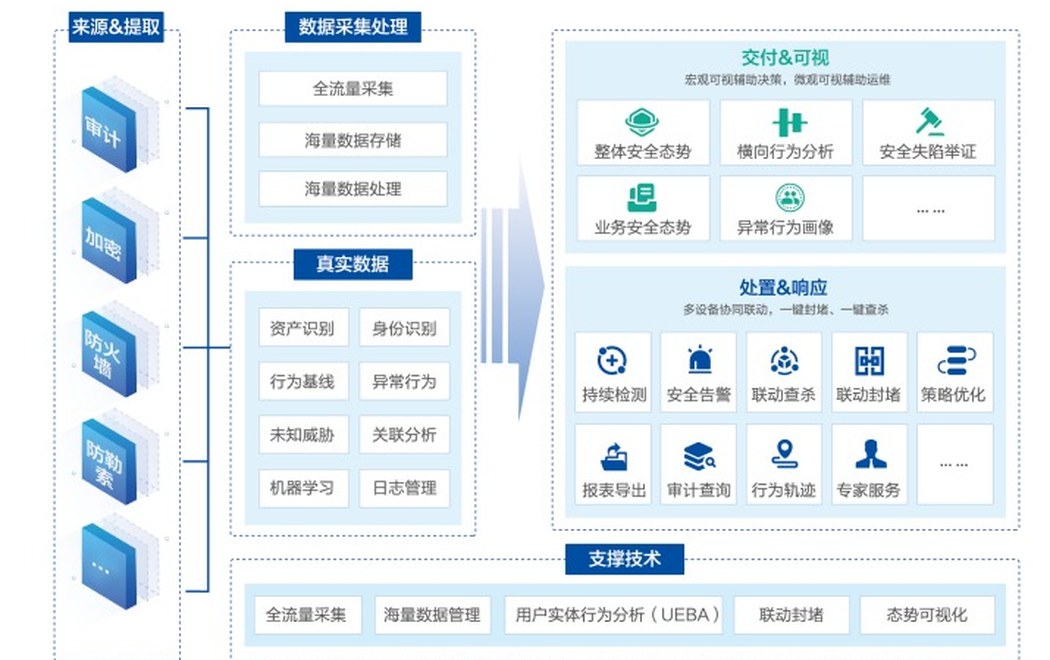
数据安全一体化平台架构
一、先看清现状:为什么工具买了不少,还是心里没底
很多单位的数据安全建设是"跟着要求走"的过程:等保要审计,就买审计;上级要防泄漏,就买 DLP;出了个内部人员带走数据的舆情,再买一套运维管控。几年下来,工具柜越来越满,但管理者仍然回答不出几个基本问题:
- 我们的核心数据到底有多少、分布在哪里、谁在管?
- 哪些人、在什么场景下,可以访问到什么级别的数据?
- 最近一个月有没有异常的批量导出、异常时段访问?
- 如果明天来检查,我能拿出什么材料?
问题不在工具不够,而在于工具之间没有形成闭环——各管一段,数据不通,策略不联动。
二、建设目标:四句话
我们把数据安全一体化平台的目标压缩成四句话,也可以理解为四个递进的能力层:
- 看得见——数据资产发现与图谱。有多少数据、分布在哪、什么级别、谁在管。
- 管得住——全域身份治理与最小权限。谁能在什么条件下访问什么数据。
- 防得住——风险预警与自动处置。异常访问、批量导出、敏感操作被及时发现和阻断。
- 说得清——合规档案与审计追溯。访问记录、处置记录、策略变更记录完整可查。
没有"看得见",后面三层都建不起来;只有前两层没有后两层,就只是台账,不是安全能力。这四层是有顺序的,也是我们做规划时的推进顺序。
三、架构:安全中心 + 能力端
推荐"一中心、多能力端"的收敛式架构,而不是继续叠加独立系统:
- 数据安全中心:统一资产视图、统一策略下发、统一告警汇聚、统一审计检索。这是管理者每天看的界面。
- 能力端(按需接入):
- 数据库审计与防护
- 数据库运维管控(堡垒机/审批/录屏)
- 数据脱敏与水印
- 数据防泄漏(终端 + 网络)
- 数据分类分级(AI 引擎)
- 数据加密与密钥管理
- 备份与灾备
这套架构的好处是:已有设备可以纳管进来,不必推翻重来;新增能力按需接入,不改变使用习惯。
数据安全运营平台
四、AI 在其中的三个作用点
- 资产发现与分类分级。 用模型自动识别数据内容与业务类型,解决"看不完、判不准"的问题(详见《数据分类分级做不动?用 AI 把工作量降下来》)。
- 风险行为识别。 基于行为基线做异常检测——不是靠固定阈值,而是学习"这个账号平时的访问习惯",偏离习惯的行为才告警。误报率明显低于纯规则方式。
- 告警研判与处置建议。 用大模型把告警上下文、关联记录、历史相似事件整理成人能读懂的结论,并给出处置建议,减少人工翻查时间。
五、落地顺序建议
第一步(1 个月):资产与家底。 完成数据资产扫描、分类分级初判、核心数据清单确认。这一步不装新设备也能做,产出是一份"数据资产地图"。
第二步(1~2 个月):中心搭建。 部署数据安全中心,把现有审计、运维管控、DLP 等设备纳管,形成统一视图与统一告警。
第三步(1~2 个月):策略联动。 按数据级别配置脱敏、访问控制、审计策略,打通"分类分级结果 → 策略执行"的链路。
第四步(持续):运营与优化。 建立月度数据安全运营例会机制,看指标、调策略、闭环整改。
六、客户价值
- 从"堆工具"到"成体系"。 管理者有一个界面能看清全局,而不是在七八个系统之间来回切。
- 合规检查有抓手。 分类分级成果、访问记录、处置记录、策略变更记录自动沉淀。
- 保护既有投资。 原有设备纳管复用,不重复采购。
- 风险可量化。 高风险数据占比、异常访问趋势、处置闭环率,都可以用数据说明。
美创科技 数据安全多智体系统
七、推荐产品与厂商支撑
- 美创科技(公司已代理)数据安全一体化平台(DSC)及分类分级、脱敏、运维管控、防勒索等组件。
- 安恒信息 数据安全相关产品线,作为备选方案。
- 结合公司已有的数据库审计、堡垒机、DLP 等交付能力,形成整体方案。
八、为什么选择大中
数据安全一体化项目成败,很大程度取决于对客户业务系统和数据库的熟悉程度。大中在客户现场长期承担网络与安全运维,知道哪套系统是核心、哪张表最关键、哪个账号权限最大。我们做方案时不会只给一张产品清单,而是给出"先做什么、后做什么、每一步产出什么"的路线图,并把每期交付物写清楚。
关键词:数据安全一体化平台、数据安全治理、资产发现与图谱、等保合规、数据安全建设