政企单位上线大模型,安全评估与合规检查是绕不过去的一道关。本文梳理需要评估的对象、五个评估维度、证据链留存方式,以及与新《网络安全法》第二十条、《人工智能安全治理框架 3.0》的对应关系。
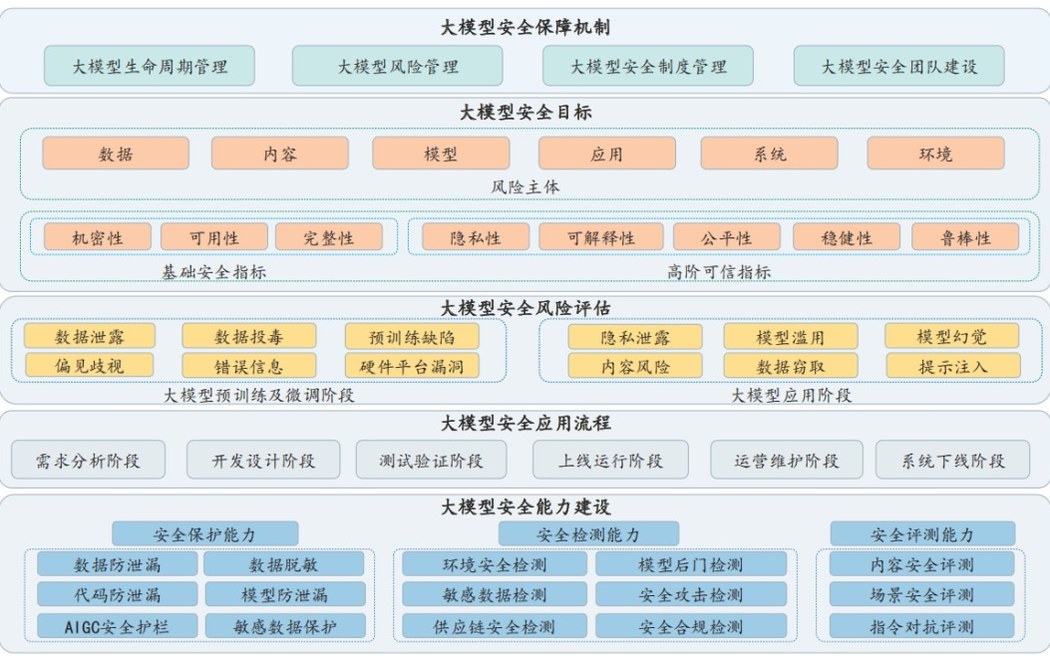
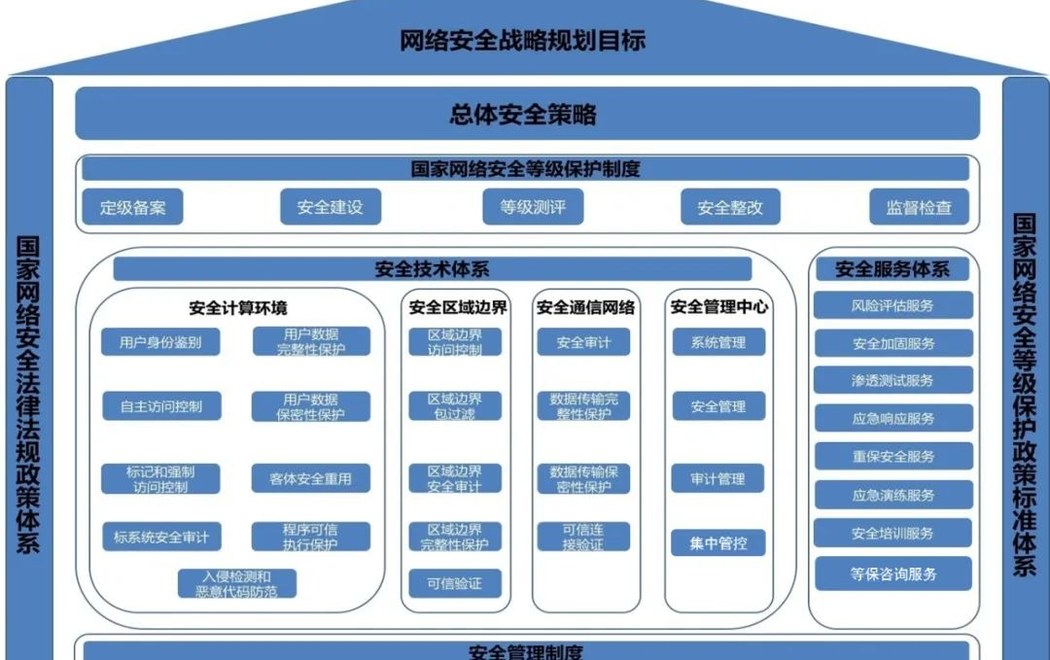
大模型安全保障机制总体框架
一、这道关为什么现在必须过
2026 年 1 月 1 日起施行的新《网络安全法》,首次在法律层面对人工智能安全与发展作出规定(第二十条),明确要求"促进人工智能应用与健康发展,加强人工智能安全风险监测、评估和防控"。同时,《人工智能安全治理框架 3.0》在 2026 年国家网络安全宣传周发布,进一步细化了治理要求。
这意味着两件事:一是安全评估从"最佳实践"变成了合规义务;二是采购 AI 时,供需双方的合规责任都比过去更明确。对使用单位来说,与其等检查时补材料,不如在项目立项和上线两个节点就把评估做完、痕迹留好。
二、评估对象:不只是模型本身
很多人以为"大模型安全评估"就是测模型。实际要评估的是一条链:
- 数据侧:训练数据与知识库数据的来源合法性、分类分级、脱敏情况。
- 模型侧:模型来源、版本、微调过程、内生安全(对抗攻击下的表现)。
- 应用侧:提示词设计、知识库检索逻辑、输出处理方式。
- 接口侧:API 鉴权、限流、日志、异常调用处置。
- 内容侧:生成内容的合规性、标识与水印。
- 运营侧:权限管理、变更管理、应急预案、人员职责。
三、五个评估维度
- 内生安全评估。 通过对抗样本、越狱提示、诱导提问等手段,测试模型在恶意输入下的行为边界。
- 内容合规评估。 生成内容是否触及违法违规、涉密涉敏、侵权等红线,检测命中率与漏检情况。
- 数据安全评估。 是否存在训练数据泄露、知识库越权检索、敏感字段被输出等风险。
- 应用与接口评估。 鉴权是否可靠、能否被绕过、调用行为是否可追溯。
- 供应链评估。 模型、插件、依赖组件的来源与版本是否可控、可替换。
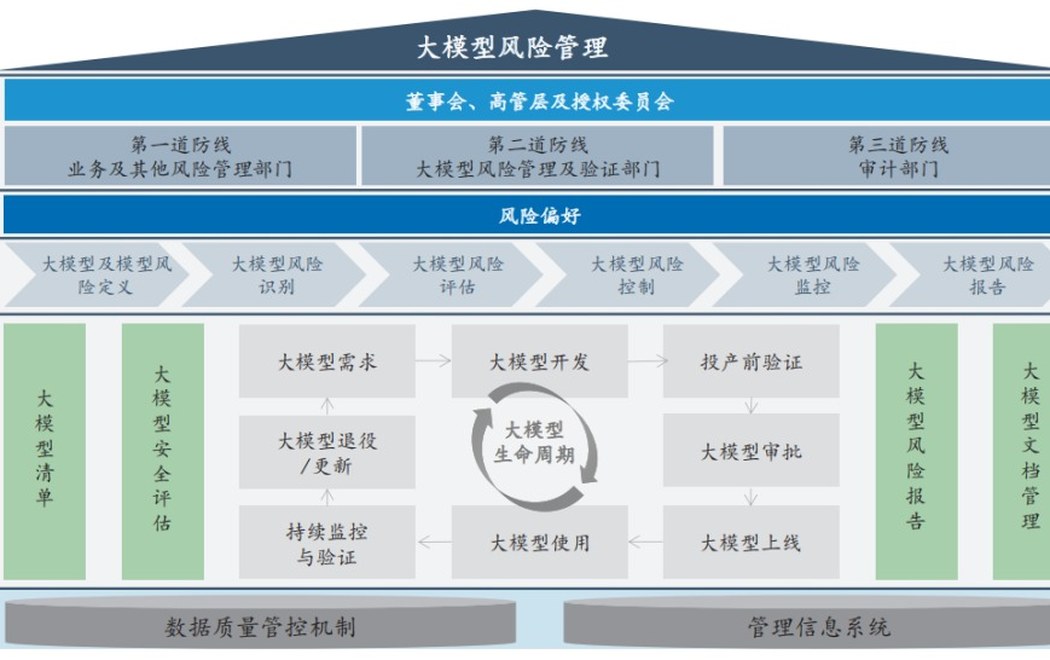
大模型风险管理职责与三道防线
四、两个关键节点:上线前与上线后
上线前评估的重心是"能不能上"。 输出评估报告,明确风险清单、风险等级、处置建议。高风险项未闭环的,建议不上线或限制使用范围。
上线后评估的重心是"会不会变"。 AI 应用是持续演进的——模型会升级、知识库会增加、提示词会调整、用户量会增长。建议至少每半年做一次复评,重大变更(换模型、扩场景、接入新数据源)后单独评估。
五、证据链怎么留
合规检查时,最难应付的是"说不清"。建议从第一天起就把这几类材料归档:
- 评估方案与评估报告(含测试用例、测试结果、时间、执行人)
- 风险处置记录(发现什么、谁处置、何时闭环、验证结果)
- 策略变更记录(谁改了什么策略、为什么改)
- 运行监测记录(告警数量、拦截数量、处置时长趋势)
- 人员与责任文件(岗位职责、培训记录、审批留痕)
这些材料平时看着琐碎,检查时就是你的"合规证据包"。
六、客户价值
- 过检查。 有评估报告、有处置闭环、有监测记录,"被问到"时拿得出来。
- 控风险。 用有限的投入,覆盖住最可能出问题的环节,而不是平均用力。
- 省成本。 项目立项、招标、上线三个阶段各查一次,好过出事故后全面整改。
奇安信 大模型安全评估系统
七、推荐产品与厂商支撑
- 绿盟科技 AI 全链条安全测评——覆盖数据准备、模型训练到上线应用的测评能力。
- 奇安信 大模型安全检查平台——面向大模型应用的合规检测与安全检查。
- 结合公司自有安全服务能力(渗透测试、等保咨询、风险评估团队)提供人工复核与报告编制。
八、为什么选择大中
公司在信息安全领域长期做等保咨询、风险评估、渗透测试与安全运维,懂检查标准、也懂怎么把材料做成体系。同时我们熟悉大模型应用的实际架构,不会把评估做成"只填表格"。可以由我们牵头组织评估,也可以配合第三方测评机构完成,最终交到你手上的是一份能支撑决策、能应对检查的报告。
关键词:大模型安全评估、AI 合规检测、等保合规、人工智能安全治理框架、安全测评