安全设备越买越多,告警越滚越多,但能真正被处置的比例却很低。本文给出 AI 安全运营中心(AISOC)的建设路径:从告警降噪到根因推理,再到自动化处置,并说明如何依托原有安全预算落地。
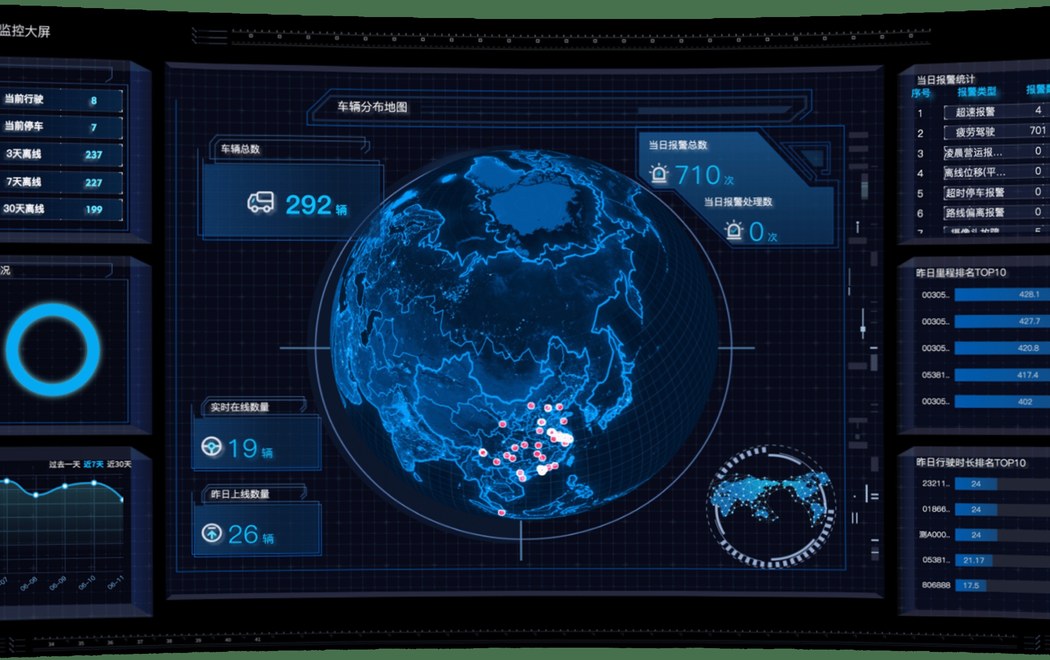
安全风险管控大屏
一、安全运营的现状:设备不缺,人不够
这是我们在客户现场最常看到的局面:客户已经建成了等保三级甚至更高要求的安全体系,防火墙、IDS、WAF、终端、日志平台一应俱全。但安全团队通常只有 1~3 个人,每天面对上千条告警,结果是三种处理方式——看得完的草草看、看不完的直接关、关不掉的就堆着。
行业内的普遍情况是:告警中真正需要处置的比例很低(通常不足两成),大量精力消耗在重复的、低价值的确认工作上。安全运营的瓶颈早已不是"看不见",而是"审不完、判不准、处置慢"。
二、思路转变:从"人盯告警"到"AI 先筛、人做决策"
AI 安全运营中心(AISOC)的核心不是换一批设备,而是改变分工:
- AI 负责"筛":把上千条告警聚类、关联、降噪,输出几十条高价值事件。
- AI 负责"判":结合资产信息、漏洞信息、威胁情报,辅助给出根因判断和处置建议。
- AI 负责"做":对明确、低风险的动作(隔离主机、封禁 IP、下发策略)自动执行。
- 人负责"定":定义策略红线、审批高危操作、处理需要判断的疑难事件。
一句话:把安全工程师从"告警审核员"变回"安全决策者"。
三、四个能力模块
模块一:告警治理与降噪。 统一采集各类安全设备的告警与日志,做字段归一化,通过规则+模型做去重、聚合、误报抑制与关联分析。目标是让告警"数量降下来、质量提上去"。
模块二:辅助研判与根因推理。 把攻击链串起来看——入口在哪、横向移动到了哪、动了什么数据。用自然语言直接问:"昨天下午有没有异常登录?"让系统把相关证据整理给你,而不是让你自己翻日志。
模块三:自动化处置与编排。 预置处置剧本(Playbook),对确定性高的场景自动执行:主机隔离、账号禁用、IP 封禁、工单派发。这里必须划清红线——涉及业务中断、数据删除、权限变更的操作,一律保留人工审批。
模块四:安全运营度量。 输出可量化的运营指标:告警总量与有效告警趋势、平均检测时间(MTTD)、平均响应时间(MTTR)、处置闭环率、重复告警占比。运营做得好不好,用数据说话。
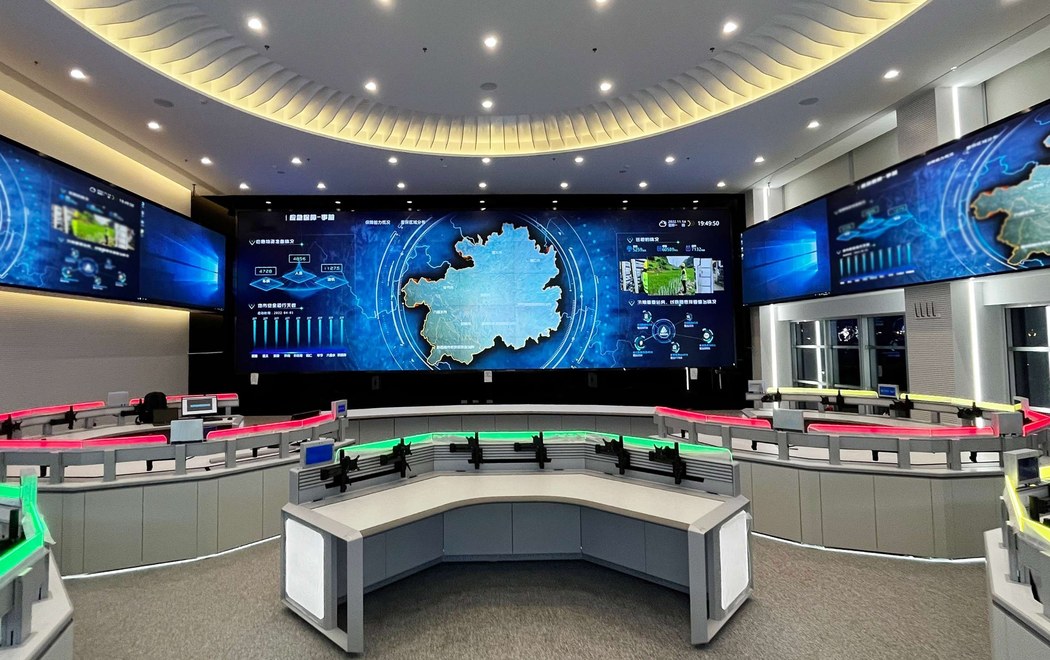
安全运营中心值守环境
四、实施路径:三个阶段,不必一步到位
第一阶段·底座(1~2 个月)。 完成日志与告警统一接入、资产台账梳理、告警归一化。这一阶段最枯燥但最要紧——数据质量不行,后面全是空转。很多项目失败不是 AI 不行,而是资产台账和 CMDB 数据太乱。
第二阶段·降噪与辅助研判(2~3 个月)。 上线降噪模型和研判助手,先做到"告警量下降、有效告警占比上升",让安全团队先尝到甜头。
第三阶段·自动化处置(持续)。 从最低风险的场景开始(例如封禁恶意情报 IP),成熟一个上一个,逐步扩大自动化范围。
五、客户价值
- 告警有效率明显提升。 依托关联分析与降噪,把大量重复、误报告警收敛掉,把有限人力集中到真正的事件上。
- 响应更快。 确定性场景由系统秒级处置,不再等人工排期。
- 不新增大额预算。 这条路径最大的特点是可以依托客户原有的安全设备与安全预算落地——不是再买一套系统,而是把已有设备的能力用起来、把已有告警管起来。
- 能力可以沉淀。 处置剧本、降噪规则、研判经验都沉淀在平台里,人员流动不再等于能力流失。
启明星辰 泰合安全运营平台
六、推荐产品与厂商支撑
- 奇安信 AISOC 安全运营中心方案
- 启明星辰 安星安全智能体、泰合安全运营平台
- 深信服 Sangfor AI 安全能力与安全托管服务(MSS)
- 结合公司安全运维托管服务(已在多个客户现场长期驻场)形成"平台 + 人"的完整交付
七、为什么选择大中
AI 安全运营最怕"买了个平台没人会用"。大中在多家客户现场提供长期安全运维服务,有驻场团队、有现网经验、有客户环境的历史数据。我们可以先把平台搭起来,用我们的安全工程师陪跑三个月,把规则调好、剧本磨合好,再交接给客户团队——这是纯产品供应商做不到的。
关键词:AI 安全运营、AISOC、告警降噪、安全大模型、安全运营中心建设